
PHP2Shell(CVE-2026-109618とCVE-2026-109619)とは?脆弱性の内容とパッチの適用方法
PHP2Shellは、PHP本体にある2件の重大な脆弱性、CVE-2026-109618とCVE-2026-109619の呼び名です。PHPが動いているWebサーバーで、攻撃者が自分のコードを実行できてしまいます。攻撃者にパスワードやアカウントは必要ありません。PHPは2026年10月21日に両方の脆弱性を修正しましたが、攻撃者はすでにこれらを悪用しています。
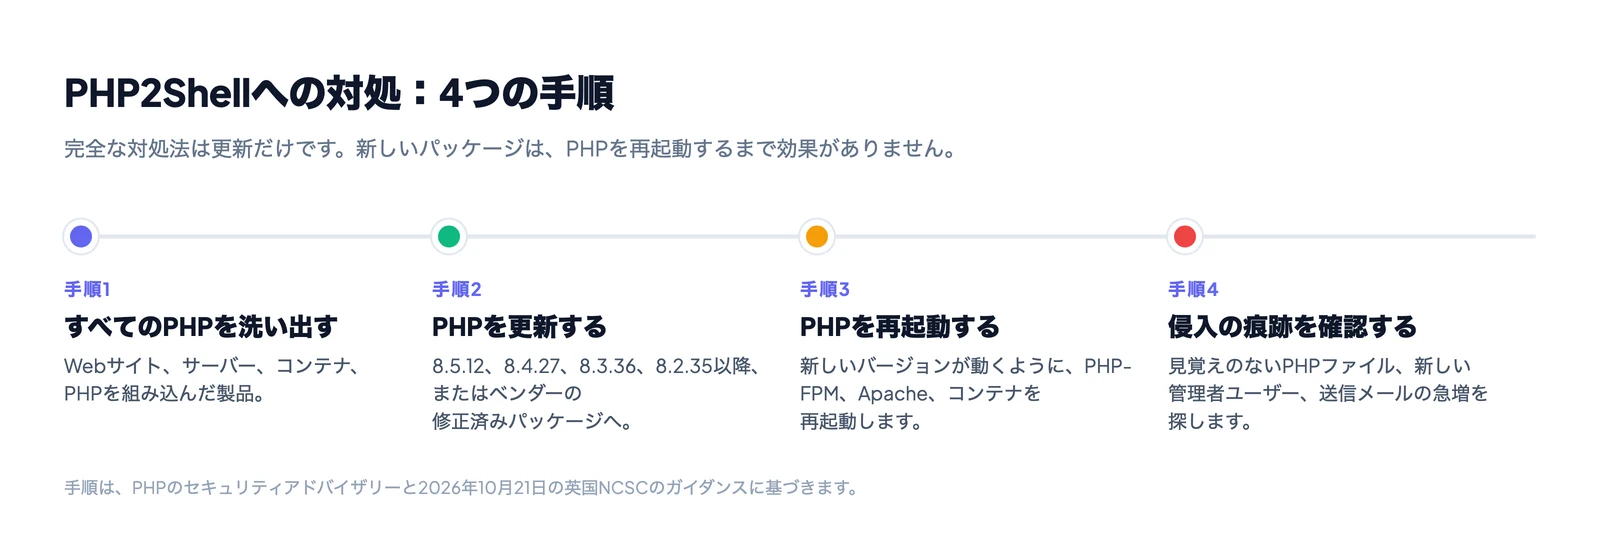
一文だけ読むなら、次の一文を読んでください。PHPを8.5.12、8.4.27、8.3.36、8.2.35(またはそれ以降)に更新し、その後にPHPを再起動してください。新しいパッケージは、PHPのプロセスが再起動するまで何の効果もありません。
PHP2Shellとは:わかりやすい説明
PHPは、多くのWebサイトで使われているプログラミング言語です。WordPress、Laravel、Drupal、Magento、phpBBはすべてPHPで動いています。こうしたサイトの多くは、PHPがすべてのページのリクエストを処理するサーバーで動いています。
PHP2Shellは、WordPressや自社のコードの脆弱性ではありません。その下で動くエンジンであるPHPの脆弱性です。そのため、サイト自体のコードに問題がなくても、パッチが当たっていないサーバー上のPHPサイトはすべて影響を受けます。
PHPは両方の脆弱性を10点中9.2(CVSS v4.0)と評価しました。これは「緊急(critical)」の区分です。PHP2Shellという名前は、攻撃の結果から来ています。シェル、つまり攻撃者がサーバー上でコマンドを入力できる状態になるという意味です。
PHP2Shellの仕組み:手順ごとの説明
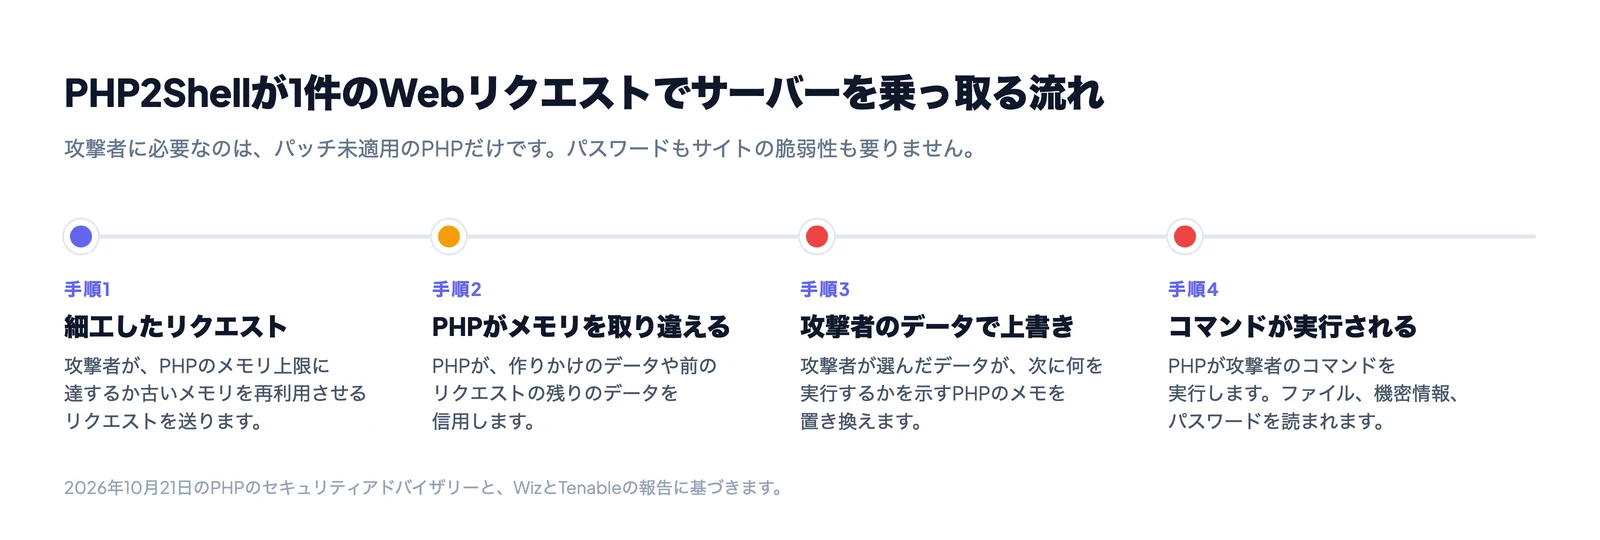
まず、PHPがWebページを処理する方法について、4つの事実を知っておく必要があります。
- PHPのサーバーは、いくつかのPHPの「ワーカー」を動かし続けています。各ワーカーは1件のWebリクエストを処理し、続けて次のリクエストを処理します。
- リクエストごとに、PHPはそのリクエストのデータ用にメモリを確保します。これにはフォームの入力欄、Cookie、アップロードされたファイル、セッションのデータが含まれます。
- リクエストが終わると、PHPはそのメモリを片付けます。次のリクエストは、何も残っていない状態から始まるはずです。
- すべてのリクエストには、
php.iniのmemory_limitで設定されたメモリの上限があります。リクエストがこの上限を超えると、PHPはそのリクエストを止めます。
PHP2Shellの2件の脆弱性は、どちらも手順2と手順3での誤りです。PHPは、どのメモリが有効なのかを取り違えます。
脆弱性1(CVE-2026-109618):PHPが途中でメモリ不足になる
- 攻撃者は、大量のメモリを使うように作ったリクエストを送ります。
- PHPは、リクエストのデータを書き込んでいる途中でメモリの上限に達します。データの一部は、半分しか書き込まれていません。
- PHPはリクエストを止め、片付けの処理を実行します。
- 片付けの処理は、半分しか書き込まれていないデータを完全なものとして扱います。そのためPHPは、意味のないデータや、攻撃者が選んだデータが入ったメモリを使って処理を進めます。
PHPが示すこの脆弱性の回避策は、メモリの上限をなくし、アップロードを小さく保つことです。このことから、攻撃は大きなリクエストでメモリの上限に達することを前提にしているとわかります。
脆弱性2(CVE-2026-109619):前のリクエストの残りもの
- あるリクエストが終わり、PHPは使っていたメモリを解放します。
- PHPは誤って、解放したメモリの一部がどこにあったかを示すメモを残します。
- 同じワーカーが次のリクエストを処理します。そのリクエストは、攻撃者から送られたものかもしれません。
- PHPがメモをリセットする前に、新しいリクエストがそのメモをたどります。そして、今は別のものが入っているメモリを読み書きします。
プログラマーは、これを「解放済みメモリの使用(use after free)」の脆弱性と呼びます。PHPは、確認済みの結果を一つ挙げています。攻撃者が、本来は見られないメモリを読めることです。PHPの回避策は、セッションのアップロード進捗機能(session upload progress)をオフにすることです。これは、ファイルのアップロードがどこまで進んだかを知らせる機能です。初期設定ではオンになっています。
メモリの誤りで、なぜ攻撃者がコードを実行できるのか
プログラムのメモリには、2種類のものが入っています。一つは、文字や数字などのデータです。もう一つは、プログラムが次に実行する命令の場所です。
PHPが使うべきでないメモリに書き込む内容を攻撃者が選べると、攻撃者はその場所を書き換えられます。するとPHPは、自分の命令ではなく攻撃者の命令を実行します。これをメモリ破損と呼びます。こうして、2件の脆弱性はどちらもリモートコード実行(RCE)につながります。RCEとは、インターネット上の誰かがサーバーでコマンドを実行できる状態のことです。
PHPによると、最もリスクが高いのはmod_phpを使うApacheです。この構成では、サイトのコードが動く前に攻撃が始まることがあります。サイト自体に脆弱性がなくても、攻撃は成立します。
2件の脆弱性の比較
| CVE-2026-109618 | CVE-2026-109619 | |
|---|---|---|
| PHPによる名称 | RCE via OOM corruption(メモリ不足によるメモリ破損を通じたRCE) | RCE via stale global state(古いグローバル状態を通じたRCE) |
| 何が起きるか | PHPが準備の途中でメモリ不足になり、作りかけのデータを信用する | PHPが前のリクエストから残ったメモリを再利用する |
| 攻撃者に必要なもの | Webリクエスト1件、ログイン不要 | 同じPHPワーカーへのリクエスト、ログイン不要 |
| 確認済みの結果 | リモートコード実行 | リモートコード実行、メモリの読み取り |
| 深刻度(CVSS v4.0) | 9.2(緊急) | 9.2(緊急) |
発見の経緯
PHP Foundationは、Calif、OpenAI、Wizを含む複数のチームの貢献を認めました。CalifとWizは、調査にAIモデルを使ったと述べています。PHPは10月20日に修正を事前に告知し、10月21日に公開しました。
攻撃者は修正よりも先に動いていました。Amazonは10月17日、修正の公開より4日前に、この脆弱性を悪用しようとする試みを確認しました。
PHP2Shellで攻撃者ができること
攻撃者がPHPを通じてコードを実行すると、PHPが動いているアカウントとして行動できます。多くのLinuxサーバーでは、そのアカウントはwww-dataです。このアカウントは、Webサイトのファイルを読んだり変更したりできます。
| 攻撃者ができること | サイト運営者への影響 |
|---|---|
| サーバーでコマンドを実行する | サイトのファイルを読む、変更する、削除する。偽のページを公開する。 |
| メモリから機密情報を読む | Wizによると、漏れたメモリから、他の訪問者のリクエストに含まれるパスワード、トークン、APIキー、証明書が見えてしまうことがあります。 |
| 設定ファイルを読む | wp-config.phpや.envなどのファイルには、データベースのパスワードが入っています。これがあれば、攻撃者は顧客データをコピーできます。 |
| バックドアを仕掛ける | 隠されたPHPファイルがあれば、パッチを当てた後でも攻撃者は再び侵入できます。NCSCは、これを探すよう求めています。 |
| サーバーからスパムやフィッシングを送る | ドメインとIPアドレスがブラックリストに載り、本来のメールが届かなくなります。 |
| マシン全体を乗っ取る | Dream Researchは、攻撃者がPHP2ShellとLinuxカーネルの脆弱性(CVE-2026-46300)を組み合わせ、24台のファイアウォールを完全に制御したと報告しました。Tenableはこの報告を確認していません。 |
影響を受ける環境
PHPのセキュリティアドバイザリーは、Webリクエストを処理するすべてのPHP構成を挙げています。
- PHP-FPM(Nginxと組み合わせる最も一般的な構成)
- mod_phpを使うApache
- php-cgi
- FrankenPHP
- LiteSpeed
英国のNational Cyber Security Centre(NCSC)は、さらに踏み込んでいます。PHPを使う組織は、バージョンに関係なく影響を受けていると考えるべきだとしています。これには、アプライアンスやホスティング型のツールなど、購入した製品に組み込まれたPHPも含まれます。
10月26日、セキュリティ企業のTrail of Bitsは、実際に動作するエクスプロイトがパッチ未適用のPHP 8.2〜8.5で成功したと発表しました。MediaWiki、Symfony、Laravel、phpBBに対して実演しています。
実際の攻撃に使われているか
はい。理論上の話ではありません。
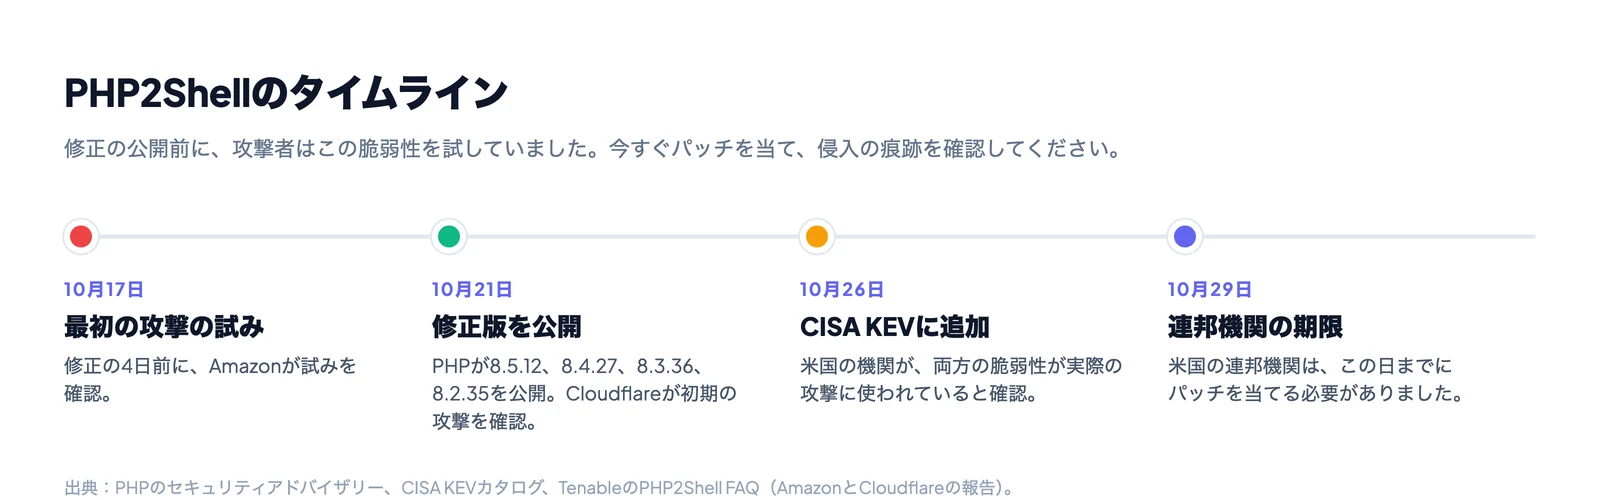
- 10月17日: Amazonの脅威インテリジェンスチームが、この脆弱性を悪用しようとする試みを確認しました。修正が出る4日前のことです。
- 10月21日: PHPが修正済みのバージョンを公開しました。Cloudflareは同じ日に、初期の攻撃を確認していると述べました。
- 10月26日: 米国のサイバー防御機関であるCISAが、両方の脆弱性をKnown Exploited Vulnerabilities(KEV、悪用が確認された既知の脆弱性)カタログに追加しました。このリストには、実際の攻撃の証拠がある脆弱性だけが載ります。
- 10月29日: CISAが米国の連邦機関に示したパッチ適用の期限です。
安全なPHPのバージョン
表で、使っているPHPのブランチを探してください。バージョンが修正済みのバージョンより低い場合は、影響を受けます。
| PHPのブランチ | 影響を受ける範囲 | 修正済みのバージョン | 備考 |
|---|---|---|---|
| 8.5 | 8.5.12未満 | 8.5.12 | |
| 8.4 | 8.4.27未満 | 8.4.27 | |
| 8.3 | 8.3.36未満 | 8.3.36 | |
| 8.2 | 8.2.35未満 | 8.2.35 | 8.2は2026年12月31日に修正の提供が終わります |
| 8.1、8.0、7.4 | すべてのバージョン | 公式リリースなし | PHPは小さなソースパッチを公開しました。Linuxのベンダーが修正を提供している場合があります。 |
| 7.3〜5.4 | すべてのバージョン | なし | サポートが終了しています。アップグレードしてください。 |
Linuxディストリビューションは、独自のバージョン番号を使います。 Debian、Ubuntu、Red Hatは、番号を変えずに古いバージョンへ修正を加えることがよくあります。そのため、すでに安全なサーバーでも、php -vが「古い」番号を表示することがあります。こうしたシステムでは、番号だけでなく、ベンダーが出しているCVE-2026-109618のセキュリティ情報を確認してください。
PHPのバージョンを確認する方法
使っている環境に合う方法を選んでください。
| サイトが動いている場所 | PHPのバージョンを確認する方法 |
|---|---|
| 自社のサーバー(SSH) | php -vを実行します。Webサイトが使うバージョンを知るには、PHP-FPMやApacheのパッケージも確認してください。 |
| WordPress | ツール、サイトヘルス、情報、サーバーの順に開きます。 |
| cPanelのホスティング | MultiPHP Managerを開きます。ドメインごとのPHPのバージョンが表示されます。 |
| その他の共用サーバー | ホスティングの管理画面を見るか、サポートに問い合わせてください。 |
同じサーバーでも、コマンドラインとWebサイトで別のPHPのバージョンを使っていることがあります。Webページを配信している方を確認してください。
パッチの適用方法
対処法は、新しいPHPのバージョンをインストールし、PHPを再起動することです。PHP自身はこう述べています。「完全な緩和策はありません。更新だけが安全な選択です。」
共用サーバー。 ホスティング会社がPHPにパッチを当てます。サーバーが修正済みのバージョンで動いているか、サポートに確認してください。管理画面でPHPのバージョンを選べる場合は、サポート中のブランチを選んでください。
DebianまたはUbuntuのサーバー。
sudo apt update
sudo apt upgrade
sudo systemctl restart php8.3-fpm   # use your version number
sudo systemctl restart apache2      # only if you use Apache
Red Hat、AlmaLinux、Rocky Linuxのサーバー。
sudo dnf upgrade 'php*'
sudo systemctl restart php-fpm
sudo systemctl restart httpd        # only if you use Apache
Docker。 イメージを修正済みのタグに変更してください。たとえばphp:8.4.27-fpmです。すべてのコンテナを再ビルドし、再デプロイしてください。古いまま動いているコンテナは、影響を受けたままです。
どの方法でも、適用後にもう一度確認してください。php -vを実行するか、WordPressのサイトヘルスのページを再読み込みします。新しいバージョンになっているか、ベンダーの修正済みパッケージになっているかを確認してください。
今日パッチを当てられない場合
PHPは、リスクを下げる設定をいくつか挙げています。ただしPHPは、これらの設定でサーバーが安全になるわけではないと明言しています。更新の準備をする間だけ使ってください。
| 設定 | 対象の脆弱性 | 設定する場所 |
|---|---|---|
memory_limit=-1 | CVE-2026-109618 | php.ini。アプリが上書きできない方法で設定します |
小さなpost_max_size | CVE-2026-109618 | php.ini |
session.upload_progress.enabled=0 | CVE-2026-109619 | php.iniまたはFPMのプール設定。ini_set()や.user.iniは使えません |
fatal_error_backtraces=0 | CVE-2026-109619、PHP 8.5のみ | php.ini |
これらを変更した後は、すべてのPHPワーカーを再起動してください。PHPは、メモリの上限としてRLIMIT_ASやRLIMIT_DATAを使わないようにとも警告しています。これらが脆弱性を引き起こすことがあるためです。
NCSCは、もう一つの選択肢を示しています。すぐに更新もリスクの低減もできない場合は、対応できるまでシステムをオフラインにしてください。
すでに侵入されていないか確認する
攻撃者は先に動き出していました。最初の試みは、修正の4日前でした。そのため、今はパッチを当てたサーバーでも、それ以前に侵入されていた可能性があります。
NCSCは、パッチ未適用だったシステムに侵入の痕跡やバックドアがないか確認するよう求めています。PHPサーバーでよく見られる兆候は次のとおりです。
- 自分で作っていない新しい
.phpファイル。アップロード用やキャッシュ用のフォルダーによく置かれます。 - WordPressやアプリに追加された、新しい管理者ユーザー。
- 普段と違う外向きの通信、または説明のつかないCPU使用率。
- サーバーから送信されるメールの急な増加。
- IPアドレスやドメインがブラックリストに載っていると書かれたバウンスメール。
最後の2つは、サイトが正常に見えても重要です。侵入されたサーバーは、自社のドメインからスパムやフィッシングを送るためによく使われます。その結果、ドメインがブラックリストに載り、本来のメールが受信トレイに届かなくなります。メールのドメインがブラックリストに載っているか確認する方法のガイドで、掲載の調べ方と解除の方法を説明しています。
侵入の兆候が見つかった場合、パッチだけでは足りません。攻撃者がバックドアを残している可能性があります。問題のないバックアップから復元するか、インシデント対応チームに依頼してください。
知っておきたい関連する2つの問題
CVE-2026-115560。 10月23日、PHPはセッションのアップロード進捗機能について、別のセキュリティアドバイザリーを公開しました。PHPは、悪用される可能性は低いとしています。上の表にあるsession.upload_progress.enabled=0の設定で、この問題にも対処できます。
修正済みバージョンにあるSimpleXMLの問題。 PHP 8.4.27と8.5.12では、SimpleXMLを使う一部のアプリがクラッシュすることがあります(php-srcのissue #24488)。原因はセキュリティの修正ではなく、別の変更です。10月26日の時点で、修正はマージされましたが、まだリリースされていません。更新後にアプリをテストしてください。この問題を理由に、脆弱なバージョンのまま使い続けないでください。
動画:PHPのセキュリティチームはどう対応したか
よくある質問
| 質問 | 回答 |
|---|---|
| PHP2Shellとは何ですか? | 攻撃者がサーバーでコードを実行できる、PHPの重大な脆弱性2件です。CVE-2026-109618とCVE-2026-109619です。 |
| ログインは必要ですか? | いいえ。インターネット上の攻撃者が、アカウントなしで悪用できます。 |
| 攻撃に使われていますか? | はい。CISAは2026年10月26日に、両方の脆弱性をKEVカタログに追加しました。 |
| どのバージョンで修正されていますか? | 8.5.12、8.4.27、8.3.36、8.2.35です。 |
| パッケージの更新だけで十分ですか? | いいえ。PHP-FPM、Apache、またはコンテナも再起動してください。 |
| ファイアウォールで防げますか? | いいえ。Webアプリケーションファイアウォールのルールで一部の攻撃は防げますが、脆弱性を直せるのは更新だけです。 |
出典
- PHP news archive 2026:リリースノートとセキュリティアドバイザリー
- NCSC: Critical security issue affecting PHP
- CISA Known Exploited Vulnerabilities catalog
- Tenable: PHP2Shell FAQ:Amazon、Cloudflare、Trail of Bitsによる悪用の報告