
PHP2Shell(CVE-2026-109618, CVE-2026-109619) 취약점이란? 내용과 패치 방법
PHP2Shell은 PHP 자체에 있는 심각한 취약점 2개, CVE-2026-109618과 CVE-2026-109619를 부르는 이름입니다. 이 취약점으로 공격자는 PHP가 실행되는 웹 서버에서 자신의 코드를 실행할 수 있습니다. 공격자에게는 비밀번호도 계정도 필요하지 않습니다. PHP는 2026년 10월 21일에 두 취약점을 모두 수정했지만, 공격자들은 이미 이 취약점을 악용하고 있습니다.
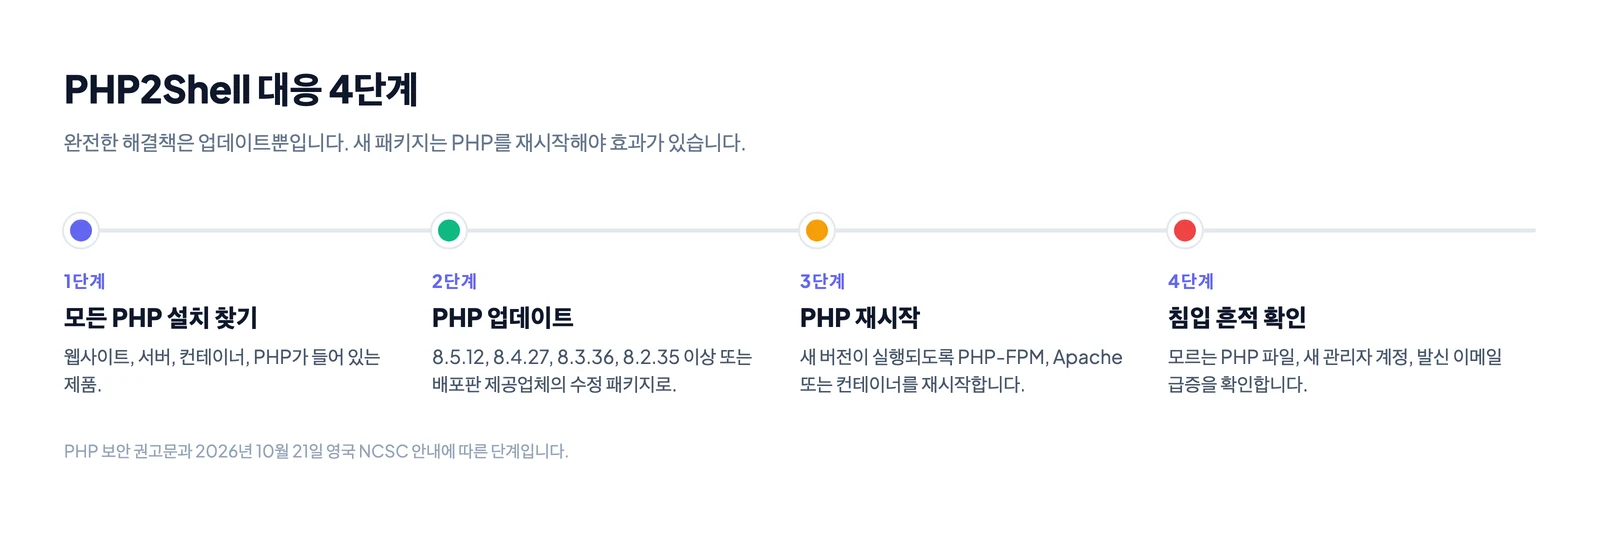
한 줄만 읽는다면 이 줄을 읽으십시오. PHP를 8.5.12, 8.4.27, 8.3.36 또는 8.2.35(또는 그 이후 버전)으로 업데이트한 다음 PHP를 재시작하십시오. 새 패키지는 PHP 프로세스가 재시작될 때까지 아무 효과가 없습니다.
PHP2Shell이란: 쉬운 설명
PHP는 많은 웹사이트에서 쓰이는 프로그래밍 언어입니다. WordPress, Laravel, Drupal, Magento, phpBB는 모두 PHP로 동작합니다. 이런 사이트의 대부분은 PHP가 모든 페이지 요청을 처리하는 서버에서 실행됩니다.
PHP2Shell은 WordPress나 사이트 자체 코드의 취약점이 아닙니다. 그 아래에서 동작하는 엔진인 PHP의 취약점입니다. 따라서 사이트 코드에 문제가 없더라도, 패치하지 않은 서버의 모든 PHP 사이트가 영향을 받습니다.
PHP는 두 취약점을 모두 10점 만점에 9.2점(CVSS v4.0)으로 평가했습니다. 이는 “긴급(critical)” 등급입니다. PHP2Shell이라는 이름은 공격의 결과에서 왔습니다. 그 결과는 셸(shell)이며, 공격자가 서버에서 명령어를 입력할 수 있게 된다는 뜻입니다.
PHP2Shell의 동작 방식: 단계별 설명
먼저 PHP가 웹 페이지를 처리하는 방식에 대해 네 가지 사실을 알아야 합니다.
- PHP 서버는 몇 개의 PHP “워커(worker)”를 계속 실행해 둡니다. 각 워커는 웹 요청 하나를 처리한 뒤 다음 요청을 처리합니다.
- PHP는 요청마다 그 요청의 데이터를 위한 메모리를 따로 잡아 둡니다. 여기에는 폼 입력값, 쿠키, 업로드된 파일, 세션 데이터가 들어갑니다.
- 요청이 끝나면 PHP는 그 메모리를 정리합니다. 다음 요청은 아무것도 남지 않은 상태에서 시작해야 합니다.
- 모든 요청에는
php.ini의memory_limit으로 정한 메모리 한도가 있습니다. 요청이 이 한도를 넘으면 PHP는 그 요청을 중단합니다.
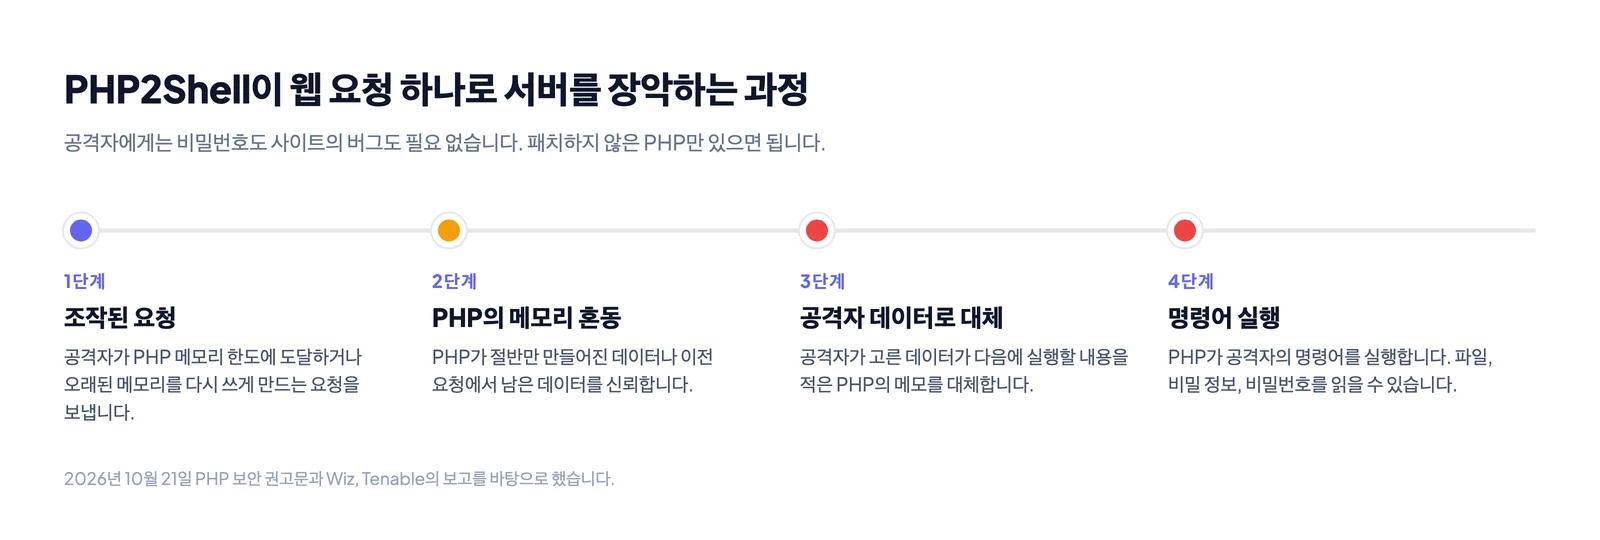
PHP2Shell의 두 취약점은 모두 2단계와 3단계에서 생기는 실수입니다. PHP가 어떤 메모리가 유효한지 혼동합니다.
취약점 1(CVE-2026-109618): 처리 도중 메모리 부족
- 공격자가 메모리를 많이 쓰도록 만든 요청을 보냅니다.
- PHP가 요청 데이터를 채우는 도중에 메모리 한도에 도달합니다. 데이터 일부는 절반만 기록된 상태입니다.
- PHP가 요청을 중단하고 정리 작업을 실행합니다.
- 정리 작업은 절반만 기록된 데이터를 완전한 데이터로 취급합니다. 그래서 PHP는 의미 없는 값이나 공격자가 고른 데이터가 들어 있는 메모리로 작업하게 됩니다.
PHP가 제시한 이 취약점의 임시 해결책은 메모리 한도를 없애고 업로드 크기를 작게 유지하는 것입니다. 이를 보면 공격이 큰 요청으로 메모리 한도에 도달하는 방식에 의존한다는 것을 알 수 있습니다.
취약점 2(CVE-2026-109619): 이전 요청의 잔여 데이터
- 요청 하나가 끝나고, PHP가 사용하던 메모리를 해제합니다.
- PHP가 실수로, 해제한 메모리 일부의 위치를 적은 메모를 남겨 둡니다.
- 같은 워커가 다음 요청을 받습니다. 그 요청은 공격자가 보낸 것일 수 있습니다.
- PHP가 메모를 초기화하기 전에 새 요청이 그 메모를 따라갑니다. 그리고 지금은 다른 내용이 들어 있는 메모리를 읽거나 씁니다.
프로그래머들은 이런 버그를 “해제 후 사용(use after free)” 취약점이라고 부릅니다. PHP는 확인된 결과 하나를 밝혔습니다. 공격자가 볼 수 없어야 하는 메모리를 읽을 수 있다는 것입니다. PHP의 임시 해결책은 세션 업로드 진행률(session upload progress) 기능을 끄는 것입니다. 이 기능은 파일 업로드가 얼마나 진행되었는지 알려 줍니다. 기본값으로 켜져 있습니다.
메모리 실수로 공격자가 코드를 실행할 수 있는 이유
프로그램의 메모리에는 두 종류의 내용이 들어 있습니다. 하나는 글자와 숫자 같은 데이터입니다. 다른 하나는 프로그램이 다음에 실행할 명령의 위치입니다.
PHP가 사용하면 안 되는 메모리에 무엇을 쓸지 공격자가 고를 수 있다면, 공격자는 그 위치를 바꿀 수 있습니다. 그러면 PHP는 자신의 명령 대신 공격자의 명령을 실행합니다. 이를 메모리 손상(memory corruption)이라고 합니다. 이렇게 해서 두 취약점 모두 원격 코드 실행(RCE)으로 이어집니다. 원격 코드 실행은 인터넷에 있는 누군가가 서버에서 명령어를 실행하는 것을 말합니다.
PHP는 mod_php를 사용하는 Apache에서 위험이 가장 높다고 밝혔습니다. 이 환경에서는 사이트 코드가 실행되기 전에 공격이 시작될 수 있습니다. 사이트 자체에 버그가 없어도 공격이 가능합니다.
두 취약점 비교
| CVE-2026-109618 | CVE-2026-109619 | |
|---|---|---|
| PHP가 붙인 이름 | RCE via OOM corruption(메모리 부족으로 인한 손상을 통한 RCE) | RCE via stale global state(오래된 전역 상태를 통한 RCE) |
| 문제 내용 | PHP가 준비 도중 메모리가 부족해진 뒤, 절반만 만들어진 데이터를 신뢰함 | PHP가 이전 요청에서 남은 메모리를 다시 사용함 |
| 공격자에게 필요한 것 | 웹 요청 하나, 로그인 불필요 | 같은 PHP 워커로 보내는 요청, 로그인 불필요 |
| 확인된 결과 | 원격 코드 실행 | 원격 코드 실행, 메모리 읽기 |
| 심각도(CVSS v4.0) | 9.2, 긴급 | 9.2, 긴급 |
발견 경위
PHP Foundation은 Calif, OpenAI, Wiz를 포함한 여러 팀의 공로를 인정했습니다. Calif와 Wiz는 연구에 AI 모델을 사용했다고 밝혔습니다. PHP는 10월 20일에 수정 사항을 미리 공지했고, 10월 21일에 배포했습니다.
공격자들은 수정보다 빨랐습니다. Amazon은 배포 4일 전인 10월 17일에 이 취약점을 악용하려는 시도를 확인했습니다.
공격자가 PHP2Shell로 할 수 있는 일
공격자가 PHP를 통해 코드를 실행하면, PHP가 실행되는 계정의 권한으로 움직입니다. 많은 Linux 서버에서 그 계정은 www-data입니다. 이 계정은 웹사이트 파일을 읽고 수정할 수 있습니다.
| 공격자가 할 수 있는 일 | 사이트 운영자에게 미치는 영향 |
|---|---|
| 서버에서 명령어 실행 | 사이트 파일을 읽거나 수정하거나 삭제합니다. 가짜 페이지를 올립니다. |
| 메모리에서 비밀 정보 읽기 | Wiz에 따르면 유출된 메모리를 통해 다른 방문자 요청에 담긴 비밀번호, 토큰, API 키, 인증서가 노출될 수 있습니다. |
| 설정 파일 읽기 | wp-config.php와 .env 같은 파일에는 데이터베이스 비밀번호가 들어 있습니다. 공격자는 이를 이용해 고객 데이터를 복사할 수 있습니다. |
| 백도어 설치 | 숨겨진 PHP 파일이 있으면 패치 후에도 공격자가 다시 들어올 수 있습니다. NCSC는 이런 파일을 찾아보라고 안내합니다. |
| 서버에서 스팸과 피싱 발송 | 도메인과 IP가 블랙리스트에 오르고, 정상적인 이메일이 도착하지 않게 됩니다. |
| 서버 전체 장악 | Dream Research는 공격자들이 PHP2Shell과 Linux 커널 버그(CVE-2026-46300)를 연계해 방화벽 24대를 완전히 장악했다고 보고했습니다. Tenable은 이 보고를 확인하지 않았습니다. |
영향을 받는 환경
PHP의 보안 권고문은 웹 요청을 처리하는 모든 PHP 구성을 명시합니다.
- PHP-FPM(Nginx와 함께 쓰는 가장 흔한 구성)
- mod_php를 사용하는 Apache
- php-cgi
- FrankenPHP
- LiteSpeed
영국 National Cyber Security Centre(NCSC)는 한 걸음 더 나아갑니다. PHP를 사용하는 모든 조직은 버전과 관계없이 영향을 받는다고 가정해야 한다고 밝혔습니다. 여기에는 장비나 호스팅형 도구처럼 구매한 제품에 들어 있는 PHP도 포함됩니다.
10월 26일, 보안 기업 Trail of Bits는 실제로 동작하는 익스플로잇이 패치하지 않은 PHP 8.2~8.5에서 성공했다고 밝혔습니다. MediaWiki, Symfony, Laravel, phpBB를 대상으로 이를 시연했습니다.
실제 공격에 사용되고 있습니까?
그렇습니다. 이론 속의 이야기가 아닙니다.
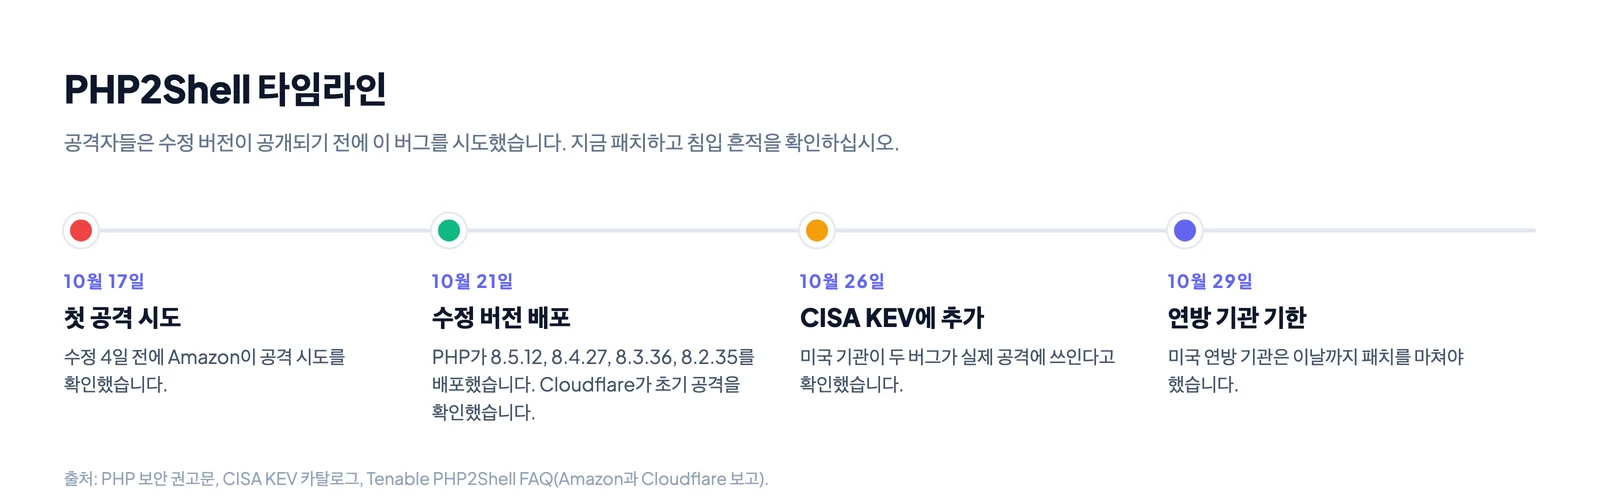
- 10월 17일: Amazon의 위협 인텔리전스 팀이 이 취약점을 악용하려는 시도를 확인했습니다. 수정 버전이 나오기 4일 전이었습니다.
- 10월 21일: PHP가 수정된 버전을 배포했습니다. Cloudflare는 같은 날 초기 공격을 확인하고 있다고 밝혔습니다.
- 10월 26일: 미국 사이버 방어 기관인 CISA가 두 취약점을 Known Exploited Vulnerabilities(KEV, 실제 악용이 확인된 취약점) 카탈로그에 추가했습니다. 이 목록에는 실제 공격의 증거가 있는 취약점만 올라갑니다.
- 10월 29일: CISA가 미국 연방 기관에 제시한 패치 기한입니다.
안전한 PHP 버전
표에서 사용 중인 PHP 브랜치를 찾으십시오. 사용 중인 버전이 수정 버전보다 낮다면 영향을 받습니다.
| 사용 중인 PHP 브랜치 | 영향 범위 | 수정 버전 | 참고 |
|---|---|---|---|
| 8.5 | 8.5.12 미만 | 8.5.12 | |
| 8.4 | 8.4.27 미만 | 8.4.27 | |
| 8.3 | 8.3.36 미만 | 8.3.36 | |
| 8.2 | 8.2.35 미만 | 8.2.35 | 8.2는 2026년 12월 31일에 수정 지원이 끝납니다 |
| 8.1, 8.0, 7.4 | 모든 버전 | 공식 릴리스 없음 | PHP가 작은 소스 패치를 공개했습니다. 사용 중인 Linux 배포판 제공업체가 수정 버전을 제공할 수 있습니다. |
| 7.3~5.4 | 모든 버전 | 없음 | 지원이 끝났습니다. 업그레이드하십시오. |
Linux 배포판은 다른 버전 번호를 사용합니다. Debian, Ubuntu, Red Hat은 번호를 바꾸지 않고 이전 버전에 수정 사항을 넣는 경우가 많습니다. 그래서 이미 안전한 서버에서도 php -v가 “오래된” 번호를 보여 줄 수 있습니다. 이런 시스템에서는 번호만 보지 말고, 배포판 제공업체의 CVE-2026-109618 보안 공지를 확인하십시오.
PHP 버전 확인 방법
사용 중인 환경에 맞는 방법을 고르십시오.
| 사이트가 실행되는 곳 | PHP 버전을 확인하는 방법 |
|---|---|
| 직접 운영하는 서버(SSH) | php -v를 실행합니다. 웹사이트가 사용하는 버전은 PHP-FPM 또는 Apache 패키지도 확인하십시오. |
| WordPress | 도구, 사이트 건강, 정보, 서버 순서로 이동합니다. |
| cPanel 호스팅 | MultiPHP Manager를 엽니다. 도메인별 PHP 버전이 표시됩니다. |
| 그 밖의 공유 호스팅 | 호스팅 관리 화면을 보거나 고객 지원에 문의하십시오. |
같은 서버에서도 명령줄과 웹사이트가 서로 다른 PHP 버전을 사용할 수 있습니다. 웹 페이지를 제공하는 쪽의 버전을 확인하십시오.
패치 방법
해결 방법은 새 PHP 버전을 설치하고 PHP를 재시작하는 것입니다. PHP는 이렇게 밝혔습니다. “완전한 완화책은 없으며, 업데이트만이 유일하게 안전한 선택입니다.”
공유 호스팅. 호스팅 업체가 PHP를 패치합니다. 서버가 수정된 버전으로 실행되는지 고객 지원에 확인하십시오. 관리 화면에서 PHP 버전을 고를 수 있다면 지원 중인 브랜치를 선택하십시오.
Debian 또는 Ubuntu 서버.
sudo apt update
sudo apt upgrade
sudo systemctl restart php8.3-fpm   # use your version number
sudo systemctl restart apache2      # only if you use Apache
Red Hat, AlmaLinux 또는 Rocky Linux 서버.
sudo dnf upgrade 'php*'
sudo systemctl restart php-fpm
sudo systemctl restart httpd        # only if you use Apache
Docker. 이미지를 수정된 태그로 바꾸십시오. 예를 들면 php:8.4.27-fpm입니다. 모든 컨테이너를 다시 빌드하고 다시 배포하십시오. 이전 버전으로 실행 중인 컨테이너는 계속 영향을 받습니다.
어떤 방법을 쓰든 작업 후에 다시 확인하십시오. php -v를 실행하거나 WordPress의 사이트 건강 페이지를 새로 고칩니다. 새 버전이 적용되었는지, 또는 배포판 제공업체의 수정 패키지가 설치되었는지 확인하십시오.
오늘 패치할 수 없다면
PHP는 위험을 줄이는 몇 가지 설정을 제시했습니다. 다만 PHP는 이 설정으로 서버가 안전해지지는 않는다고 분명히 밝혔습니다. 업데이트를 준비하는 동안에만 사용하십시오.
| 설정 | 대상 취약점 | 설정 위치 |
|---|---|---|
memory_limit=-1 | CVE-2026-109618 | php.ini, 앱이 덮어쓸 수 없는 방식으로 설정 |
낮은 post_max_size | CVE-2026-109618 | php.ini |
session.upload_progress.enabled=0 | CVE-2026-109619 | php.ini 또는 FPM 풀 설정. ini_set()이나 .user.ini는 불가 |
fatal_error_backtraces=0 | CVE-2026-109619, PHP 8.5만 해당 | php.ini |
이 설정을 바꾼 뒤에는 모든 PHP 워커를 재시작하십시오. PHP는 또한 RLIMIT_AS나 RLIMIT_DATA를 메모리 제한으로 사용하지 말라고 경고합니다. 이 설정이 버그를 일으킬 수 있기 때문입니다.
NCSC는 한 가지 선택지를 더 제시합니다. 업데이트도 위험 완화도 빨리 할 수 없다면, 가능해질 때까지 시스템을 오프라인으로 전환하십시오.
이미 해킹당했는지 확인하기
공격자들은 먼저 움직였습니다. 첫 시도는 수정 버전이 나오기 4일 전이었습니다. 그래서 지금 패치된 서버라도 그 전에 침입을 당했을 수 있습니다.
NCSC는 패치하지 않았던 시스템에서 침입 흔적과 백도어를 확인하라고 요청합니다. PHP 서버에서 흔히 보이는 징후는 다음과 같습니다.
- 직접 만들지 않은 새
.php파일. 주로 업로드 폴더나 캐시 폴더에 있습니다. - WordPress나 앱에 새로 생긴 관리자 계정.
- 평소와 다른 외부 연결, 또는 설명할 수 없는 CPU 사용량.
- 서버에서 나가는 이메일의 갑작스러운 증가.
- IP나 도메인이 블랙리스트에 올랐다는 반송 메일.
마지막 두 가지는 사이트가 정상으로 보여도 중요합니다. 해킹된 서버는 사이트 도메인으로 스팸이나 피싱을 보내는 데 자주 쓰입니다. 그러면 도메인이 블랙리스트에 오르고, 정상적인 이메일이 받은편지함에 도착하지 않게 됩니다. 이메일 도메인이 블랙리스트에 올랐는지 확인하는 방법 가이드에서 등록 여부를 조회하고 해제하는 방법을 설명합니다.
침입 흔적을 발견했다면 패치만으로는 부족합니다. 공격자가 백도어를 남겼을 수 있습니다. 깨끗한 백업에서 복원하거나 침해사고 대응 팀에 도움을 요청하십시오.
함께 알아 둘 관련 문제 2가지
CVE-2026-115560. 10월 23일, PHP는 세션 업로드 진행률 기능에 관한 별도의 보안 권고문을 발표했습니다. PHP는 이 문제가 악용될 가능성이 낮다고 봅니다. 위 표의 session.upload_progress.enabled=0 설정으로 이 문제도 막을 수 있습니다.
수정 버전의 SimpleXML 문제. PHP 8.4.27과 8.5.12에서는 SimpleXML을 사용하는 일부 앱이 비정상 종료될 수 있습니다(php-src issue #24488). 원인은 보안 수정이 아니라 별도의 변경 사항입니다. 10월 26일 기준으로 수정 사항이 병합되었지만 아직 릴리스되지 않았습니다. 업데이트 후 앱을 테스트하십시오. 이 문제 때문에 취약한 버전에 머무르지 마십시오.
영상: PHP 보안 팀의 대응 과정
빠른 답변
| 질문 | 답변 |
|---|---|
| PHP2Shell이란 무엇입니까? | 공격자가 서버에서 코드를 실행할 수 있는 PHP의 심각한 취약점 2개, CVE-2026-109618과 CVE-2026-109619입니다. |
| 로그인이 필요합니까? | 아닙니다. 인터넷에 있는 공격자가 계정 없이 악용할 수 있습니다. |
| 실제 공격에 쓰이고 있습니까? | 그렇습니다. CISA는 2026년 10월 26일에 두 취약점을 KEV 카탈로그에 추가했습니다. |
| 어떤 버전에서 수정되었습니까? | 8.5.12, 8.4.27, 8.3.36, 8.2.35입니다. |
| 패키지 업데이트만으로 충분합니까? | 아닙니다. PHP-FPM, Apache 또는 컨테이너도 재시작하십시오. |
| 방화벽으로 해결됩니까? | 아닙니다. 웹 방화벽 규칙으로 일부 공격은 막을 수 있지만, 버그를 고치는 방법은 업데이트뿐입니다. |
출처
- PHP news archive 2026: 릴리스 노트와 보안 권고문
- NCSC: Critical security issue affecting PHP
- CISA Known Exploited Vulnerabilities catalog
- Tenable: PHP2Shell FAQ: Amazon, Cloudflare, Trail of Bits의 악용 사례 보고