I migliori software per verificare le email nel 2026
In breve
Questo è un test di sei software di verifica email sugli indirizzi che mettono in crisi la maggior parte dei verificatori. La classifica completa di 28 strumenti per gestione dei catch-all, supporto SEG e prezzo è nella guida ai migliori strumenti di verifica email (in inglese).
La parte più difficile nella scelta di uno strumento di verifica email nel 2026 sono gli indirizzi catch-all e quelli protetti da SEG. Circa il 30% di una lista B2B si trova su domini catch-all (detti anche accept-all) o protetti da SEG, i due casi in cui un server di posta non dice al verificatore se una casella esiste davvero. Sui domini catch-all il server accetta ogni indirizzo, quindi i verificatori restituiscono Rischioso. Sui domini protetti da SEG un gateway di sicurezza nasconde il server reale, quindi i verificatori restituiscono Sconosciuto. Questa guida spiega da zero la verifica di catch-all e SEG, poi confronta i sei migliori verificatori del 2026 su un punto: se risolvono davvero questi indirizzi o se si limitano a segnalarli. Risponde alla domanda vera: esiste un modo reale di verificare le email catch-all e protette da SEG, e se sì, perché non lo fanno tutti gli strumenti? Le risposte ti aiuteranno a scegliere il verificatore adatto alla tua lista.
Prima di tutto, cosa chiede un verificatore
La verifica email è una sola domanda rivolta al server di posta ricevente: accetti posta per questa casella precisa?
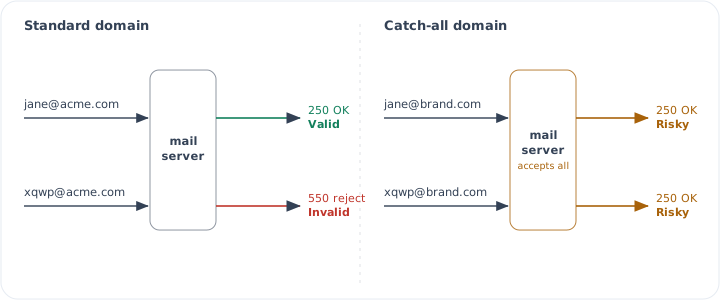
Su un dominio normale il server risponde in modo onesto. Chiedi di una casella reale e la accetta, chiedi di una che non esiste e la rifiuta con una risposta "no such user". Da quella risposta lo strumento restituisce un risultato pulito: Valida o Non valida.
I domini catch-all e quelli protetti da SEG sono le due configurazioni in cui il server rifiuta di dare una risposta diretta. Falliscono per motivi diversi e producono risultati diversi, e il resto di questa guida serve a distinguerli.
1. Cos'è un dominio catch-all
Un dominio catch-all (o accept-all) è configurato per accettare la posta inviata a qualsiasi indirizzo di quel dominio, che la casella esista o no. Poi smista, inoltra o scarta in silenzio la posta al suo interno.
Mettiamo che un'azienda gestisca brand.com in modalità catch-all. Scrivi a una casella reale, a un alias di reparto o a un errore di battitura: jane@brand.com, sales@brand.com e xqwp@brand.com vengono tutti accettati.
Tutti e tre vengono accettati. Le aziende lo fanno di proposito per non perdere mai un messaggio a causa di un indirizzo scritto male, ed è comune sui domini Google Workspace e Microsoft 365. L'effetto collaterale è che un verificatore non può più dimostrare che una singola casella esista.
Perché gli strumenti segnano i catch-all come Rischiosi, non Sconosciuti. Il server risponde, solo che risponde "accettato" sia alla casella reale sia all'errore di battitura. Il verificatore riceve una risposta ma non ha modo di distinguere i due casi, quindi entrambi gli indirizzi vengono segnati Rischiosi. Se li invii, o rimbalzano o no, e lo strumento lascia a te la decisione.
Trovi una guida dettagliata sull'argomento qui: Cos'è un indirizzo email catch-all.
2. Perché i catch-all contano per la tua lista
In una tipica lista B2B circa il 30% dei contatti si trova su domini catch-all o protetti da SEG. Segnati come Rischiosi, ti mettono davanti a una scelta sbagliata:
- Li elimini, e butti via acquirenti reali e raggiungibili nascosti dentro quei domini.
- Li tieni e invii, e gli indirizzi morti tra loro rimbalzano, abbassando la tua reputazione di mittente e il posizionamento in casella.
Questo è tutto il problema. Uno strumento che lascia segnato il 30% della tua lista non ha finito il lavoro, ti ha restituito la parte più difficile. Gli strumenti per cui vale la pena pagare sono quelli che fanno un passo in più e risolvono quegli indirizzi in un vero Valida o Non valida, confermando se la casella stessa esiste, anche su un dominio che accetta tutto.
3. Cos'è un Secure Email Gateway (SEG)
Un Secure Email Gateway è uno strato di sicurezza che sta davanti al vero server di posta di un'organizzazione e filtra ogni messaggio in entrata contro spam, phishing e malware prima che arrivi a una casella. L'organizzazione punta il record MX del proprio dominio verso il gateway, così tutta la posta passa prima dal SEG e solo quella pulita viene inoltrata al server vero.
Chi lo adotta, e perché alcuni domini lo hanno e altri no
Un SEG viene adottato dal team IT o di sicurezza dell'organizzazione che riceve. Le grandi aziende, e qualsiasi organizzazione che gestisce dati sensibili, finanza, sanità, studi legali e pubblica amministrazione, ne hanno quasi sempre uno. Una piccola startup su Google Workspace di solito no. È l'unico motivo per cui alcuni indirizzi sono protetti da SEG e altri no: dipende da se l'azienda dall'altra parte ha messo un gateway davanti alla propria posta. Non ha niente a che fare con il singolo indirizzo.
Come capire se un dominio è dietro un SEG
Di solito si legge direttamente dal record MX. Se i server di posta di un dominio puntano a un fornitore di gateway noto, quel dominio è protetto da SEG.
| Secure Email Gateway | Fornitore | Impronta MX | Adottato di solito da |
|---|---|---|---|
| Proofpoint | Proofpoint | *.pphosted.com | Grandi aziende, finanza, sanità |
| Mimecast | Mimecast | *.mimecast.com | Aziende medio-grandi, studi legali |
| Barracuda | Barracuda | *.barracudanetworks.com | Da piccole a medie imprese |
| Secure Email | Cisco (IronPort) | *.iphmx.com | Grandi aziende, telecomunicazioni |
| Defender for O365 | Microsoft | *.mail.protection.outlook.com | Qualsiasi organizzazione Microsoft 365 |
| Email Security.cloud | Broadcom (Symantec) | *.messagelabs.com | Grandi aziende |
| FortiMail | Fortinet | varia a seconda dell'installazione | IT standardizzato su Fortinet |
| Sophos Email | Sophos | *.sophos.com | Da piccole a medie imprese |
Le impronte sono gli schemi più comuni; alcune organizzazioni instradano la posta attraverso un SEG senza un nome MX evidente, quindi il record è un indizio forte, non una prova.
Perché gli strumenti segnano le email protette da SEG come Sconosciute. Il gateway intercetta la sonda e non rivela mai se la casella dietro di lui esiste. Senza una risposta utile dal server reale, uno strumento standard non ha nulla da valutare e restituisce Sconosciuto. Invece di un chiaro 250 (esiste) o 550 (utente inesistente), il gateway tende a restituire risposte temporanee o evasive che non confermano né smentiscono la casella, per esempio: 451 4.7.1 greylisted, 421 service not available, 450 4.2.1 mailbox temporarily unavailable, oppure la connessione va semplicemente in timeout.
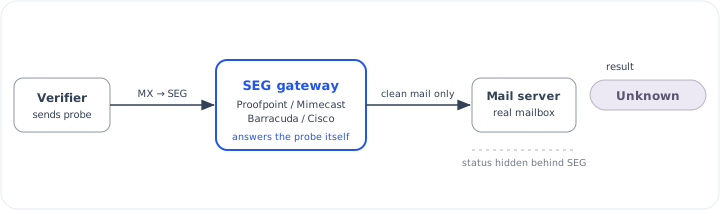
Poiché il gateway protegge la casella, verificare un indirizzo protetto da SEG richiede più di una sola sonda. Uno strumento o ha un modo per confermare la casella dietro il gateway, o si arrende e restituisce Sconosciuto. È proprio questa capacità a separare gli strumenti qui sotto.
4. Esiste un modo per verificare i catch-all e superare il SEG?
Sì, ma è diventato possibile solo negli ultimi anni. Per capire come, conviene guardare come facevano gli strumenti prima.
Prima del 2023
Prima del 2023 verificare un indirizzo catch-all era quasi un mistero, e la maggior parte delle persone non sapeva nemmeno che esistessero i Secure Email Gateway. Quasi ogni strumento si basava sullo stesso metodo: un controllo SMTP, spesso chiamato SMTP ping.
Funziona così. Lo strumento si collega al server di posta ricevente e avvia i passaggi dell'invio di un messaggio: HELO, MAIL FROM, poi RCPT TO con l'indirizzo da controllare. Legge il codice con cui risponde il server e si ferma lì, senza inviare nulla. Quel codice di risposta è ciò che lo strumento usa per decidere se l'indirizzo è valido.
La maggior parte degli strumenti cercava un solo codice: 250, che significa che il server ha accettato il destinatario. Se vedevano 250 segnavano l'indirizzo come valido, e con qualsiasi altra risposta lo segnavano non valido. Molti rimbalzi nascevano proprio da qui, perché 250 non è l'unico codice e non sempre significa che la casella esiste. Contano anche altri codici:
- 250: Accettato. La casella riceverà la posta, ma un server catch-all lo dice a ogni indirizzo, vero o falso.
- 251 / 252: Accettato per l'inoltro, oppure non verificabile ma il server proverà a consegnare. Ambiguo, non un sì netto.
- 450 / 451 / 452: Errore temporaneo dovuto a greylisting, limitazioni o server occupato. Riprova più tardi. Gli strumenti ingenui li leggono come non validi.
- 421: Servizio non disponibile in questo momento. Temporaneo, non una risposta vera sulla casella.
- 550: Utente inesistente. La casella davvero non esiste.
- 551 / 553: Utente non locale, oppure indirizzo non consentito.
- 552: Casella piena o oltre la quota.
Trattare tutto come "250 vuol dire buono, il resto vuol dire cattivo" crea due problemi. Un server catch-all risponde 250 a ogni indirizzo, vero o falso, quindi un 250 non prova che la casella esista, e gli strumenti che ci si fidavano mandavano indirizzi morti nelle campagne. Il greylisting risponde con un 4xx temporaneo al primo tentativo e poi accetta a un tentativo successivo, quindi gli strumenti che leggevano quel 4xx come non valido scartavano indirizzi buoni, e quelli che lo leggevano come sconosciuto ci rinunciavano.
Quindi il controllo SMTP funzionava bene sui domini normali ma faticava su catch-all e posta protetta da gateway. C'è anche un secondo problema che la maggior parte degli strumenti trascura: la risposta che ottieni dipende dall'indirizzo IP da cui controlli.
Perché l'infrastruttura IP conta
Quando uno strumento si collega a un server di posta, il server guarda prima di tutto l'indirizzo IP da cui arriva la connessione. Se l'IP ha una buona reputazione, il server risponde normalmente. Se l'IP è nuovo, sconosciuto o già in una blocklist, il server può rispondere con un 4xx temporaneo, bloccare la connessione o dare una risposta che non ha nulla a che fare con l'esistenza della casella.
Per questo la stessa email può risultare Valida su uno strumento e Rischiosa o Sconosciuta su un altro. L'indirizzo è lo stesso. Gli strumenti si sono solo collegati da IP diversi, e il server ha trattato ciascuno in modo diverso.
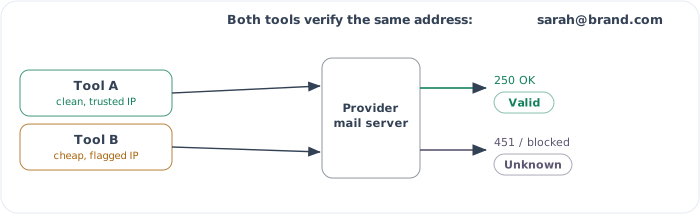
Un buon IP è ciò che ottiene una risposta accurata dal server. Mantenere un pool di buoni IP costa. Servono un reverse DNS corretto, uno storico di invio pulito, monitoraggio, e la sostituzione non appena uno viene segnalato. Uno strumento con reputazione e risorse può gestire un'infrastruttura così. Uno strumento più economico che gira su pochi IP di bassa qualità no, e i suoi risultati sono meno affidabili per questo. Quindi confrontare gli strumenti non riguarda solo il metodo che usano, ma anche se il server di posta si fida dell'IP da cui controllano.
Quindi come fanno gli strumenti più recenti?
Dopo il 2023 alcuni strumenti hanno trovato il modo di verificare le caselle catch-all e di superare i gateway SEG. Spiegare i metodi veri richiederebbe un articolo dedicato, ma vale la pena dire cosa non sono.
Non sono schemi di nomi, come dare per scontato che nome.cognome@ esista. Non sono una stima dell'IA. Non sono un grande database di indirizzi, e non sono lo storico delle tue verifiche passate. Nessuno di questi può rispondere alla domanda vera: questa casella esiste adesso, nel momento in cui la controlli?
Quello che funziona è trovare una falla nel modo in cui rispondono i grandi provider, un modo per superare il segnale catch-all e il gateway e vedere se la casella c'è davvero.
Se esiste un modo per farlo, perché non lo fanno tutti gli strumenti? Perché non è una regola fissa e affidabile. È un passo grande, e queste falle possono chiudersi in qualsiasi momento. Se un provider cambia il modo in cui risponde, il metodo può smettere di funzionare e tutto il sistema finisce in un vicolo cieco, quindi lo strumento deve trovare un'altra strada. Per questo diversi grandi strumenti, come NeverBounce e Reoon, non hanno ancora fatto questo passo.
E anche gli strumenti che lo fanno non possono promettere risultati perfetti. Nessuno strumento può garantire onestamente nemmeno il 90% di precisione sulla verifica di catch-all e SEG, perché questi metodi dipendono ancora dall'IP e dalla sua reputazione. Comunque ci arrivi, alla fine devi comunque raggiungere il server del provider di posta, e quel server ti giudica ancora dall'IP da cui ti colleghi.
Quindi gli strumenti da scegliere sono quelli che fanno entrambe le cose: un metodo che funziona sugli indirizzi difficili e l'infrastruttura IP che rende il risultato affidabile. È ciò che guarda il confronto qui sotto.
5. Come si confrontano gli strumenti di verifica email del 2026, e come scegliere il migliore
Ogni strumento di questa lista fa già bene le basi: controllo della sintassi, rilevamento di indirizzi usa e getta e di ruolo, rilevamento dei catch-all, API REST e integrazioni con terze parti. Sono standard in tutta la categoria, quindi non sono ciò che decide. Ho selezionato e confrontato i sei sui punti che cambiano davvero i tuoi risultati e i tuoi costi:
- La precisione dichiarata
- Il tasso di rimbalzo o la garanzia offerti
- Se verificano gli indirizzi catch-all o si limitano a segnalarli
- Se riescono a verificare dietro un SEG
- Se puoi usarli dentro strumenti di IA come Claude e ChatGPT tramite MCP
- La valutazione dei clienti su G2 e Trustpilot
- Il prezzo di partenza
Funzionalità a colpo d'occhio.
| Strumento | Catch-all | Superamento SEG | IA (MCP) | Valutazione (G2 · Trustpilot) |
|---|---|---|---|---|
| Giggal.ai | Sì | Sì | Nativo (Claude + ChatGPT) | 4.8 · 4.1 |
| BounceBan | Sì | Sì | MCP ufficiale | 4.8 · 3.1 |
| ZeroBounce | Sì | Non documentato | MCP ufficiale | 4.7 · 4.8 |
| MillionVerifier | Solo rilevamento | No | Tramite Apify | 4.2 · 4.1 |
| Reoon | Solo rilevamento | No | No | 4.8 · Nessuna |
| NeverBounce | Solo rilevamento | No | No | 4.1 · 2.0 |
Precisione e prezzi.
| Strumento | Precisione | Politica sui rimbalzi | Parte da |
|---|---|---|---|
| Giggal.ai | 98.5% | Sotto il 3% | 1.000 gratis, $9.90/10k |
| BounceBan | 97%+ | Sotto il 3% | 100 gratis, ~$34/10k |
| ZeroBounce | 99.6% | Nessuna dichiarazione | 5 gratis/mese, $99/10k |
| MillionVerifier | 99% | Rimborso se >4% | 500 gratis, $39/10k |
| Reoon | 99% | Rimborsa gli sconosciuti | 600 gratis +20/giorno, $12/10k |
| NeverBounce | 97-99% | Sotto il 2% | 10 gratis, $8/1k |
Giggal.ai
Costruito per gli indirizzi difficili. Verifica le caselle catch-all, accept-all e protette da SEG e restituisce un vero valida o non valida dove la maggior parte degli strumenti si ferma a rischioso o sconosciuto. Dichiara il 98,5% di precisione su oltre 500 milioni di email verificate e mantiene il tasso di rimbalzo sotto il 3%. Rimborsa i crediti per il risultato Sconosciuto. Si collega tramite API REST e funziona in modo nativo dentro Claude e ChatGPT tramite MCP, senza file di configurazione. I crediti non scadono secondo la sua politica di prezzo, e ha una solida valutazione di 4,8 su G2. Per un singolo indirizzo c'è la verifica email gratuita.
Integrazioni: HubSpot, Mailchimp, ActiveCampaign, SendGrid, Zapier e n8n, più oltre 80 altre e i client di IA (Claude, ChatGPT, Cursor, VS Code e altri) tramite MCP.
Prezzi: 1.000 gratis, poi $9.90 / 10.000
BounceBan
Concentrato sugli stessi casi difficili di Giggal. Dichiara oltre il 97% di precisione complessiva e dall'85 al 95% su indirizzi catch-all, in greylisting e protetti da SEG, tutto in tempo reale senza inviare posta. Offre un server MCP ufficiale per i client di IA. I crediti a consumo si accumulano e non scadono, e ha una solida valutazione di 4,8 su G2.
Integrazioni: Google Sheets, Clay, n8n, un plugin per Claude Code e un GPT per ChatGPT, oltre alla sua API REST.
Prezzi: 100 gratis, ~$34 / 10.000
ZeroBounce
Una piattaforma matura e completa con il 99,6% di precisione dichiarata e una garanzia di rimborso di 5 volte, che però copre solo gli indirizzi che segna come validi, non i catch-all o gli sconosciuti. Verifica gli indirizzi catch-all, ma non documenta pubblicamente come gestisce la posta protetta da SEG dietro gateway come Proofpoint e Mimecast. Offre un server MCP ufficiale per Claude, Cursor e VS Code, più di 60 integrazioni. Ha le valutazioni pubbliche più alte di questo elenco, G2 4,7 e Trustpilot 4,8, e si colloca nella fascia alta di prezzo.
Integrazioni: oltre 60 native, tra cui HubSpot, Salesforce, Mailchimp, Constant Contact, MailerLite, AWeber, Zoho CRM, Shopify e WordPress, più Zapier.
Prezzi: 5 gratis/mese, $99 / 10.000
Confronto: Alternativa a ZeroBounce · ZeroBounce vs NeverBounce
MillionVerifier
Prima del 2023 era l'unica opzione davvero economica su larga scala, con un milione di crediti a $449 e crediti che non scadono. Dopo il 2023 BounceBan e Giggal sono arrivati con prezzi molto migliori. Rileva i domini catch-all e li segnala, ma non risolve la singola casella, e non verifica dietro un SEG. Garantisce i risultati con un rimborso se gli hard bounce superano il 4% e non addebita i risultati catch-all o sconosciuti. Un server MCP è disponibile tramite Apify.
Integrazioni: Mailchimp, HubSpot, ActiveCampaign, Salesforce, ConvertKit e Intercom tra oltre 30, più Zapier e Make, con la pulizia automatica quotidiana EverClean.
Prezzi: 500 gratis, $39 / 10.000
Reoon
Verifica in blocco veloce ed economica con il 99% di precisione dichiarata. Rileva i domini catch-all e li segnala, ma non risolve la singola casella, e non gestisce gli indirizzi protetti da SEG. Rimborsa i crediti per il risultato Sconosciuto. Non c'è accesso MCP né per client di IA. Ha uno dei prezzi d'ingresso più bassi della categoria, con una quota gratuita giornaliera e pacchetti di crediti a vita.
Integrazioni: Mailchimp, HubSpot, Salesforce, SendGrid e ActiveCampaign, tramite Zapier, Make, Pabbly Connect, Albato e un plugin per WordPress.
Prezzi: 600 gratis + 20/giorno, $12 / 10.000
NeverBounce
Un verificatore standard affidabile con API in tempo reale e una garanzia che rimborsa il credito se un indirizzo verificato rimbalza. Rileva i catch-all e li segnala, ma non risolve la casella, e non verifica dietro un SEG. Non c'è MCP. Il prezzo per email parte da circa $0,008 e scende a circa $0,003 ad alti volumi.
Integrazioni: Mailchimp, HubSpot, Marketo, Salesforce Marketing Cloud, Drip, Campaign Monitor, iContact e MailerLite, più Zapier.
Prezzi: 10 gratis, $8 / 1.000
Confronto: Alternativa a NeverBounce · ZeroBounce vs NeverBounce
Conclusione
Se le tue liste sono fatte soprattutto di domini normali, qualsiasi verificatore affidabile di questo elenco farà il lavoro. La maggior parte delle liste B2B non lo è. Circa un terzo dei tuoi contatti si trova su domini catch-all o protetti da SEG, e sono proprio quelli che rimbalzano in silenzio e ti costano reputazione di mittente. Per queste liste ti serve uno strumento che risolva gli indirizzi difficili invece di segnalarli e restituirti la decisione.
Quindi la prova è semplice. Prendi un campione della tua lista, passalo negli strumenti che stai valutando e tieni quello che trasforma la maggior parte di quegli indirizzi difficili in un risultato chiaro senza rimbalzi. Per le liste piene di catch-all e SEG quella rosa è corta, e Giggal.ai ne fa parte.