Meilleurs outils de vérification d'email en 2026
La version courte
Voici un test de six outils de vérification d'email sur les adresses qui font échouer la plupart des vérificateurs. Le classement complet de 28 outils selon le traitement des catch-all, la prise en charge des SEG et le prix se trouve dans le guide des meilleurs outils de vérification d'email (en anglais).
Le plus difficile, pour choisir un outil de vérification d'email en 2026, ce sont les adresses catch-all et celles protégées par une SEG. Environ 30 % d'une liste B2B se trouve sur des domaines catch-all (aussi appelés accept-all) ou protégés par une SEG, les deux cas où un serveur de messagerie ne dit pas au vérificateur si une boîte existe vraiment. Sur les domaines catch-all, le serveur accepte toutes les adresses, donc les vérificateurs renvoient Risqué. Sur les domaines protégés par une SEG, une passerelle de sécurité cache le vrai serveur, donc ils renvoient Inconnu. Ce guide explique de zéro la vérification des catch-all et des SEG, puis compare les six meilleurs vérificateurs de 2026 sur un seul point : résolvent-ils vraiment ces adresses ou se contentent-ils de les signaler ? Il répond à la vraie question : existe-t-il un moyen réel de vérifier les emails catch-all et protégés par une SEG, et si oui, pourquoi tous les outils ne le font-ils pas ? Les réponses vous aideront à choisir le vérificateur adapté à votre liste.
D'abord, ce que demande réellement un vérificateur
La vérification d'email, c'est une seule question posée au serveur de messagerie destinataire : acceptez-vous du courrier pour cette boîte précise ?
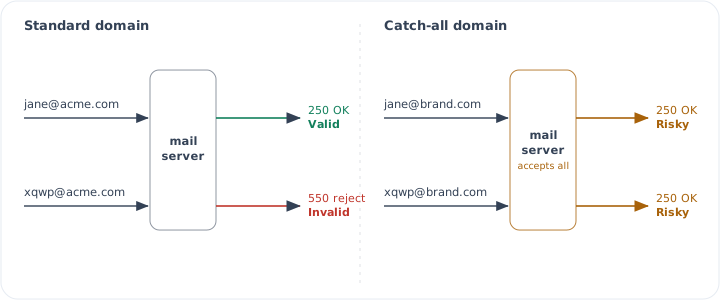
Sur un domaine ordinaire, le serveur répond honnêtement. Demandez une boîte réelle et il l'accepte, demandez une boîte qui n'existe pas et il la refuse avec une réponse « no such user ». À partir de cette réponse, l'outil renvoie un résultat net : Valide ou Invalide.
Les domaines catch-all et ceux protégés par une SEG sont les deux configurations où le serveur refuse de répondre franchement. Ils échouent pour des raisons différentes et produisent des résultats différents, et le reste de ce guide sert à les distinguer.
1. Ce qu'est un domaine catch-all
Un domaine catch-all (ou accept-all) est configuré pour accepter le courrier envoyé à n'importe quelle adresse du domaine, que la boîte existe ou non. Il trie, transfère ou supprime ensuite ce courrier en silence, en interne.
Imaginons qu'une entreprise gère brand.com en catch-all. Vous écrivez à une vraie boîte, à un alias de service ou à une faute de frappe : jane@brand.com, sales@brand.com et xqwp@brand.com sont tous acceptés.
Les trois sont acceptés. Les entreprises le font volontairement pour ne jamais perdre un message à cause d'une adresse mal orthographiée, et c'est courant sur les domaines Google Workspace et Microsoft 365. L'effet secondaire, c'est qu'un vérificateur ne peut plus prouver qu'une boîte précise existe.
Pourquoi les outils classent les catch-all en Risqué et non en Inconnu. Le serveur répond bien, il répond seulement « accepté » à la vraie boîte comme à la faute de frappe. Le vérificateur reçoit une réponse mais n'a aucun moyen de distinguer les deux, donc les deux adresses sont signalées Risqué. Si vous leur écrivez, elles rebondiront ou non, et l'outil vous laisse la décision.
Un guide détaillé sur le sujet se trouve ici : Qu'est-ce qu'une adresse email catch-all.
2. Pourquoi les catch-all comptent pour votre liste
Dans une liste B2B type, environ 30 % des contacts se trouvent sur des domaines catch-all ou protégés par une SEG. Signalés Risqué, ils vous placent devant un mauvais choix :
- Vous les supprimez, et vous jetez de vrais acheteurs joignables cachés dans ces domaines.
- Vous les gardez et vous envoyez, et les adresses mortes parmi eux rebondissent, ce qui fait baisser votre réputation d'expéditeur et votre placement en boîte de réception.
Tout le problème est là. Un outil qui laisse 30 % de votre liste signalée n'a pas fini le travail, il vous a rendu la partie la plus difficile. Les outils qui valent leur prix sont ceux qui vont plus loin et transforment ces adresses en un vrai Valide ou Invalide, en confirmant si la boîte elle-même existe, même sur un domaine qui accepte tout.
3. Ce qu'est une Secure Email Gateway (SEG)
Une Secure Email Gateway est une couche de sécurité placée devant le vrai serveur de messagerie d'une organisation, qui filtre chaque message entrant contre le spam, le phishing et les logiciels malveillants avant qu'il atteigne une boîte. L'organisation fait pointer l'enregistrement MX de son domaine vers la passerelle, si bien que tout le courrier passe d'abord par la SEG et que seul le courrier propre est transmis au vrai serveur.
Qui en déploie une, et pourquoi certains domaines en ont et d'autres non
Une SEG est déployée par l'équipe informatique ou sécurité de l'organisation destinataire. Les grandes entreprises et toute organisation qui gère des données sensibles, finance, santé, cabinets juridiques et administrations, en ont presque toujours une. Une petite startup sur un simple Google Workspace n'en a généralement pas. C'est toute la raison pour laquelle certaines adresses sont protégées par une SEG et d'autres non : cela dépend de ce que l'entreprise d'en face a placé ou non une passerelle devant son courrier. Cela n'a rien à voir avec l'adresse elle-même.
Comment savoir si un domaine est derrière une SEG
On peut en général le lire directement dans l'enregistrement MX. Si les serveurs de messagerie d'un domaine pointent vers un fournisseur de passerelle connu, ce domaine est protégé par une SEG.
| Secure Email Gateway | Éditeur | Empreinte MX | Déployée en général par |
|---|---|---|---|
| Proofpoint | Proofpoint | *.pphosted.com | Grandes entreprises, finance, santé |
| Mimecast | Mimecast | *.mimecast.com | Entreprises moyennes à grandes, juridique |
| Barracuda | Barracuda | *.barracudanetworks.com | Des petites aux moyennes entreprises |
| Secure Email | Cisco (IronPort) | *.iphmx.com | Grandes entreprises, télécoms |
| Defender for O365 | Microsoft | *.mail.protection.outlook.com | Toute organisation Microsoft 365 |
| Email Security.cloud | Broadcom (Symantec) | *.messagelabs.com | Grandes entreprises |
| FortiMail | Fortinet | varie selon l'installation | Informatique standardisée sur Fortinet |
| Sophos Email | Sophos | *.sophos.com | Des petites aux moyennes entreprises |
Les empreintes sont les motifs courants ; certaines organisations font transiter leur courrier par une SEG sans nom MX évident, donc l'enregistrement est un indice fort, pas une preuve.
Pourquoi les outils classent les emails protégés par une SEG en Inconnu. La passerelle intercepte la sonde et ne révèle jamais si la boîte derrière elle existe. Sans réponse exploitable du vrai serveur, un outil standard n'a rien à évaluer et renvoie Inconnu. Au lieu d'un 250 net (existe) ou d'un 550 (no such user), la passerelle renvoie souvent des réponses temporaires ou évasives qui ne confirment ni n'infirment la boîte, par exemple : 451 4.7.1 greylisted, 421 service not available, 450 4.2.1 mailbox temporarily unavailable, ou la connexion expire simplement.
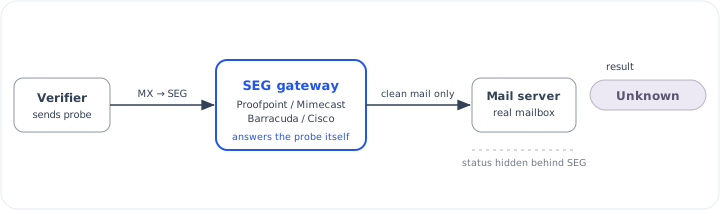
Comme la passerelle protège la boîte, vérifier une adresse protégée par une SEG demande plus qu'une seule sonde. Un outil a soit un moyen de confirmer la boîte derrière la passerelle, soit il abandonne et renvoie Inconnu. C'est exactement cette capacité qui sépare les outils ci-dessous.
4. Peut-on vérifier les catch-all et contourner la SEG ?
Oui, mais ce n'est possible que depuis quelques années. Pour comprendre comment, il faut regarder comment les outils faisaient avant.
Avant 2023
Avant 2023, vérifier une adresse catch-all relevait presque du mystère, et la plupart des gens ignoraient même l'existence des Secure Email Gateways. Presque tous les outils utilisaient la même méthode : une vérification SMTP, souvent appelée SMTP ping.
Cela fonctionne ainsi. L'outil se connecte au serveur de messagerie destinataire et engage les étapes d'un envoi : HELO, MAIL FROM, puis RCPT TO avec l'adresse à vérifier. Il lit le code de réponse du serveur et s'arrête là, sans rien envoyer. C'est ce code de réponse qui permet à l'outil de décider si l'adresse est valide.
La plupart des outils ne cherchaient qu'un seul code : 250, qui signifie que le serveur a accepté le destinataire. S'ils voyaient 250, ils marquaient l'adresse valide, et pour tout le reste invalide. Beaucoup de rebonds venaient exactement de là, parce que 250 n'est pas le seul code et qu'il ne signifie pas toujours que la boîte existe. D'autres codes comptent :
- 250 : Accepté. La boîte recevra le courrier, mais un serveur catch-all le dit à toutes les adresses, vraies ou fausses.
- 251 / 252 : Accepté pour transfert, ou vérification impossible mais la remise sera tentée. Ambigu, pas un oui franc.
- 450 / 451 / 452 : Échec temporaire dû au greylisting, à une limitation ou à un serveur occupé. Réessayez plus tard. Les outils naïfs les lisent comme invalides.
- 421 : Service indisponible pour le moment. Temporaire, pas une vraie réponse sur la boîte.
- 550 : No such user. La boîte n'existe vraiment pas.
- 551 / 553 : Utilisateur non local, ou adresse non autorisée.
- 552 : Boîte pleine ou quota dépassé.
Traiter cela comme « 250 veut dire bon, le reste veut dire mauvais » pose deux problèmes. Un serveur catch-all répond 250 à toutes les adresses, vraies ou fausses, donc un 250 ne prouve pas que la boîte existe, et les outils qui s'y fiaient envoyaient des adresses mortes dans les campagnes. Le greylisting répond par un 4xx temporaire au premier essai puis accepte à un essai suivant, donc les outils qui lisaient ce 4xx comme invalide écartaient de bonnes adresses, et ceux qui le lisaient comme inconnu y renonçaient.
La vérification SMTP fonctionnait donc bien sur les domaines ordinaires mais peinait sur les catch-all et le courrier protégé par une passerelle. Il y a aussi un second problème que la plupart des outils négligent : la réponse obtenue dépend de l'adresse IP depuis laquelle vous vérifiez.
Pourquoi l'infrastructure IP compte
Quand un outil se connecte à un serveur de messagerie, le serveur regarde avant tout l'adresse IP d'où vient la connexion. Si l'IP a une bonne réputation, le serveur répond normalement. Si l'IP est neuve, inconnue ou déjà sur une liste de blocage, le serveur peut répondre par un 4xx temporaire, bloquer la connexion ou donner une réponse sans rapport avec l'existence de la boîte.
C'est pourquoi le même email peut ressortir Valide sur un outil et Risqué ou Inconnu sur un autre. L'adresse est la même. Les outils se sont simplement connectés depuis des IP différentes, et le serveur a traité chacune différemment.
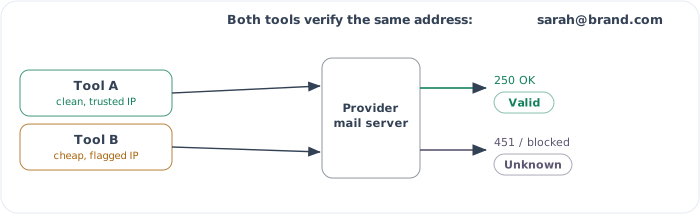
Une bonne IP, c'est ce qui obtient une réponse exacte du serveur. Entretenir un parc de bonnes IP coûte cher. Il leur faut un DNS inverse correct, un historique d'envoi propre, une surveillance et un remplacement dès que l'une est signalée. Un outil qui a de la réputation et des moyens peut faire tourner ce type d'infrastructure. Un outil moins cher qui tourne sur quelques IP de faible qualité ne le peut pas, et ses résultats en sont moins fiables. Comparer des outils, ce n'est donc pas seulement comparer leur méthode, c'est aussi savoir si le serveur de messagerie fait confiance à l'IP d'où ils vérifient.
Alors comment font les outils plus récents ?
Après 2023, certains outils ont trouvé des moyens de vérifier les boîtes catch-all et de passer les passerelles SEG. Expliquer les méthodes réelles demanderait un article à part, mais il vaut la peine de dire ce qu'elles ne sont pas.
Ce ne sont pas des modèles de noms, comme supposer que prenom.nom@ existe. Ce n'est pas une estimation par IA. Ce n'est pas une grande base d'adresses, ni votre historique de vérifications. Rien de tout cela ne répond à la vraie question : cette boîte existe-t-elle maintenant, au moment où vous la vérifiez ?
Ce qui fonctionne, c'est de trouver une faille dans la façon dont répondent les grands fournisseurs, un moyen de dépasser le signal catch-all et la passerelle pour voir si la boîte est vraiment là.
S'il existe un moyen de le faire, pourquoi tous les outils ne le font-ils pas ? Parce que ce n'est pas une règle fixe et fiable. C'est un grand pas, et ces failles peuvent se refermer à tout moment. Si un fournisseur change sa façon de répondre, la méthode peut cesser de fonctionner et tout le système se retrouve dans une impasse, donc l'outil doit trouver une autre voie. C'est pourquoi plusieurs grands outils, comme NeverBounce et Reoon, n'ont pas encore franchi ce pas.
Et même les outils qui le font ne peuvent pas promettre des résultats parfaits. Aucun outil ne peut honnêtement garantir ne serait-ce que 90 % de précision sur la vérification des catch-all et des SEG, parce que ces méthodes dépendent toujours de l'IP et de sa réputation. Quel que soit le chemin, il faut bien finir par atteindre le serveur du fournisseur de messagerie, et ce serveur vous juge toujours sur l'IP d'où vous vous connectez.
Les outils qui méritent d'être choisis sont donc ceux qui font les deux : une méthode qui fonctionne sur les adresses difficiles et l'infrastructure IP qui rend le résultat fiable. C'est ce que regarde la comparaison ci-dessous.
5. Comment se comparent les outils de vérification d'email de 2026, et comment choisir le meilleur
Chaque outil de cette liste fait déjà bien l'essentiel : contrôle de syntaxe, détection des adresses jetables et génériques, détection des catch-all, une API REST et des intégrations tierces. C'est standard dans toute la catégorie, donc cela ne départage rien. J'ai présélectionné et comparé les six sur les points qui changent vraiment vos résultats et votre coût :
- La précision annoncée
- Le taux de rebond ou la garantie proposés
- S'ils vérifient les adresses catch-all ou se contentent de les signaler
- S'ils peuvent vérifier derrière une SEG
- Si vous pouvez les utiliser dans des outils d'IA comme Claude et ChatGPT via MCP
- Leur note client sur G2 et Trustpilot
- Le prix de départ
Fonctionnalités en un coup d'œil.
| Outil | Catch-all | Contournement SEG | IA (MCP) | Note (G2 · Trustpilot) |
|---|---|---|---|---|
| Giggal.ai | Oui | Oui | Natif (Claude + ChatGPT) | 4.8 · 4.1 |
| BounceBan | Oui | Oui | MCP officiel | 4.8 · 3.1 |
| ZeroBounce | Oui | Non documenté | MCP officiel | 4.7 · 4.8 |
| MillionVerifier | Détection seule | Non | Via Apify | 4.2 · 4.1 |
| Reoon | Détection seule | Non | Non | 4.8 · Aucune |
| NeverBounce | Détection seule | Non | Non | 4.1 · 2.0 |
Précision et prix.
| Outil | Précision | Politique de rebond | À partir de |
|---|---|---|---|
| Giggal.ai | 98.5% | Moins de 3% | 1 000 gratuits, $9.90/10k |
| BounceBan | 97%+ | Moins de 3% | 100 gratuits, ~$34/10k |
| ZeroBounce | 99.6% | Aucun engagement | 5 gratuits/mois, $99/10k |
| MillionVerifier | 99% | Remboursement si >4% | 500 gratuits, $39/10k |
| Reoon | 99% | Rembourse les inconnus | 600 gratuits +20/jour, $12/10k |
| NeverBounce | 97-99% | Moins de 2% | 10 gratuits, $8/1k |
Giggal.ai
Conçu pour les adresses difficiles. Il vérifie les boîtes catch-all, accept-all et protégées par une SEG et renvoie un vrai valide ou invalide là où la plupart des outils s'arrêtent à risqué ou inconnu. Il annonce 98,5 % de précision sur plus de 500 millions d'emails vérifiés et maintient le taux de rebond sous 3 %. Il rembourse les crédits pour le résultat Inconnu. Il se connecte par une API REST et fonctionne nativement dans Claude et ChatGPT via MCP, sans fichier de configuration. Les crédits n'expirent jamais selon sa politique tarifaire, et il affiche une solide note de 4,8 sur G2. Pour une seule adresse, vous pouvez vérifier une adresse mail gratuitement.
Intégrations : HubSpot, Mailchimp, ActiveCampaign, SendGrid, Zapier et n8n, plus de 80 autres et des clients d'IA (Claude, ChatGPT, Cursor, VS Code et d'autres) via MCP.
Tarifs : 1 000 gratuits, puis $9.90 / 10 000
BounceBan
Centré sur les mêmes cas difficiles que Giggal. Il annonce plus de 97 % de précision globale et de 85 à 95 % sur les adresses catch-all, en greylisting et protégées par une SEG, le tout en temps réel sans envoyer de courrier. Il propose un serveur MCP officiel pour les clients d'IA. Les crédits à l'usage se cumulent et n'expirent pas, et il affiche une solide note de 4,8 sur G2.
Intégrations : Google Sheets, Clay, n8n, un plugin Claude Code et un GPT pour ChatGPT, en plus de son API REST.
Tarifs : 100 gratuits, ~$34 / 10 000
ZeroBounce
Une plateforme mature et complète avec 99,6 % de précision annoncée et une garantie de remboursement de 5 fois, qui ne couvre toutefois que les adresses qu'elle marque valides, pas les catch-all ni les inconnues. Elle vérifie les adresses catch-all, mais ne documente pas publiquement comment elle traite le courrier protégé par une SEG derrière des passerelles comme Proofpoint et Mimecast. Elle propose un serveur MCP officiel pour Claude, Cursor et VS Code, ainsi que plus de 60 intégrations. Elle a les notes publiques les plus élevées de cette liste, G2 4,7 et Trustpilot 4,8, et se situe dans le haut de gamme en prix.
Intégrations : plus de 60 natives, dont HubSpot, Salesforce, Mailchimp, Constant Contact, MailerLite, AWeber, Zoho CRM, Shopify et WordPress, plus Zapier.
Tarifs : 5 gratuits/mois, $99 / 10 000
Comparatif : Alternative à ZeroBounce · ZeroBounce vs NeverBounce
MillionVerifier
Avant 2023, c'était la seule option vraiment bon marché à grande échelle, avec un million de crédits pour $449 et des crédits qui n'expirent jamais. Après 2023, BounceBan et Giggal sont arrivés avec des prix bien meilleurs. Il détecte les domaines catch-all et les signale, mais ne résout pas la boîte individuelle, et il ne vérifie pas derrière une SEG. Il garantit ses résultats par un remboursement si les rebonds durs dépassent 4 % et ne facture pas les résultats catch-all ou inconnus. Un serveur MCP est disponible via Apify.
Intégrations : Mailchimp, HubSpot, ActiveCampaign, Salesforce, ConvertKit et Intercom parmi plus de 30, plus Zapier et Make, avec le nettoyage automatique quotidien EverClean.
Tarifs : 500 gratuits, $39 / 10 000
Reoon
Une vérification en masse rapide et bon marché avec 99 % de précision annoncée. Il détecte les domaines catch-all et les signale, mais ne résout pas la boîte individuelle, et il ne traite pas les adresses protégées par une SEG. Il rembourse les crédits pour le résultat Inconnu. Il n'y a ni MCP ni accès pour les clients d'IA. Il a l'une des entrées les moins chères de la catégorie, avec un quota gratuit quotidien et des packs de crédits à vie.
Intégrations : Mailchimp, HubSpot, Salesforce, SendGrid et ActiveCampaign, via Zapier, Make, Pabbly Connect, Albato et un plugin WordPress.
Tarifs : 600 gratuits + 20/jour, $12 / 10 000
NeverBounce
Un vérificateur standard fiable, avec une API en temps réel et une garantie qui rembourse le crédit si une adresse vérifiée rebondit. Il détecte les catch-all et les signale, mais ne résout pas la boîte, et il ne vérifie pas derrière une SEG. Il n'y a pas de MCP. Le prix par email commence autour de $0,008 et descend à environ $0,003 à fort volume.
Intégrations : Mailchimp, HubSpot, Marketo, Salesforce Marketing Cloud, Drip, Campaign Monitor, iContact et MailerLite, plus Zapier.
Tarifs : 10 gratuits, $8 / 1 000
Comparatif : Alternative à NeverBounce · ZeroBounce vs NeverBounce
Conclusion
Si vos listes sont surtout composées de domaines ordinaires, n'importe quel vérificateur fiable de cette liste fera l'affaire. La plupart des listes B2B ne le sont pas. Environ un tiers de vos contacts se trouve sur des domaines catch-all ou protégés par une SEG, et ce sont justement eux qui rebondissent en silence et vous coûtent de la réputation d'expéditeur. Pour ces listes, il vous faut un outil qui résout les adresses difficiles au lieu de les signaler et de vous rendre la décision.
Le test est donc simple. Prenez un échantillon de votre propre liste, passez-le dans les outils que vous comparez, et gardez celui qui transforme le plus grand nombre de ces adresses difficiles en un résultat clair, sans rebond. Pour les listes chargées en catch-all et en SEG, cette sélection est courte, et Giggal.ai en fait partie.